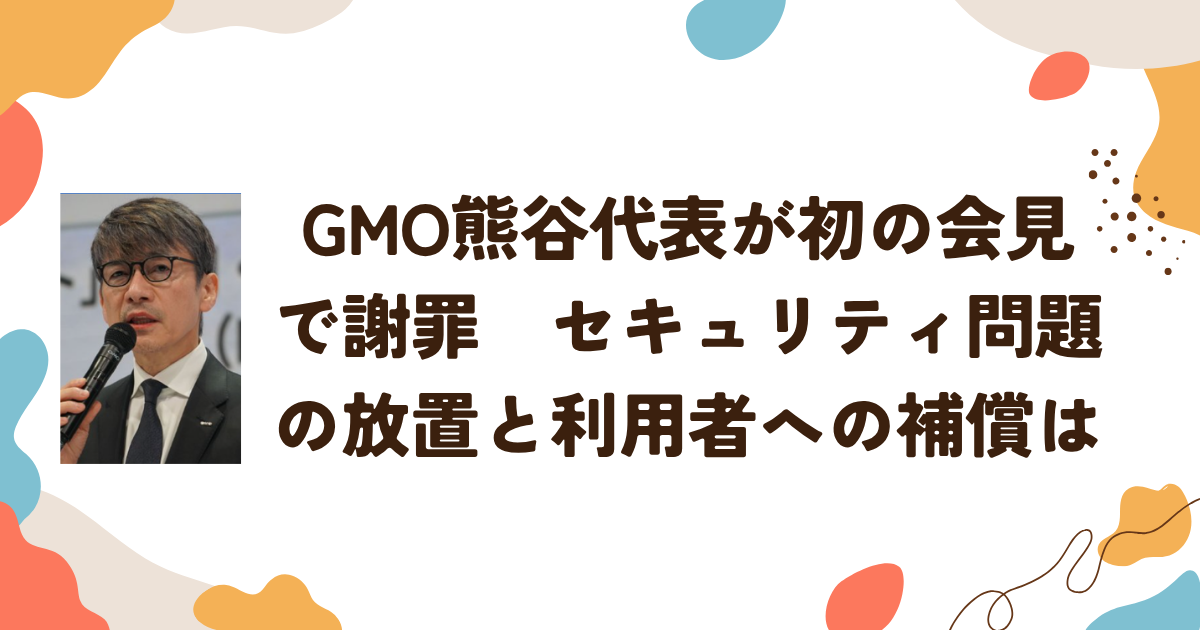
GMOインターネットグループの熊谷正寿代表は2026年11月2日、傘下のGMOインターネットが提供するクラウドサービス「お名前.com デスクトップクラウド」への不正アクセス問題を受け、東京都内で記者会見を開きました。
熊谷代表は、利用者の個人情報が流出し、FX口座の不正取引によって資産に被害が出たことを謝罪しました。また、グループ内のセキュリティ専門家から以前にシステム上の問題を指摘されていたにもかかわらず、十分な対策に生かせなかったことも認めています。
会見では涙を流す場面もありましたが、被害を受けた利用者からは「謝罪してもなかなか響かない」「泣くくらいなら、もっと早く対策すべきだった」と厳しい声が上がりました。
GMOの不正アクセス問題とは?これまでの経緯
今回、不正アクセスを受けたのは、GMOインターネットが提供する「お名前.com デスクトップクラウド」です。これは、インターネット上の仮想サーバーを利用できるサービスで、FXの自動売買などを行う利用者にも使われています。
今回の問題では、攻撃者が利用者のサーバー環境に侵入し、顧客情報を取得したほか、FX口座を不正に操作して損失を発生させる被害が確認されました。
GMO側の説明によると、攻撃者は2026年8月に利用者のサーバー環境へ侵入していました。しかし、GMOが不正アクセスを把握したのは10月20日で、侵入から発覚まで約2カ月が経過していました。
さらに問題となったのが、社内で以前からセキュリティ上の課題が指摘されていたことです。2024年4月には、グループ会社のGMOサイバーセキュリティ byイエラエの専門家がシステムの問題点を指摘していました。当時、4回にわたって緊急メンテナンスを実施したものの、抜本的な対策には至らなかったとされています。
10月21日には、GMOがサービスの停止と不正アクセスの発生を公表しました。同日、攻撃者から約5,000万ドル、日本円で約79億円の身代金を要求されましたが、GMOは支払いを拒否しました。
その後、攻撃者側は10月27日に顧客情報と称するデータをインターネット上に公開しました。GMOは情報の拡散を防ぐため、公開されたサイトへのアクセスや情報の転載を控えるよう利用者に呼びかけています。
11月2日の記者会見で熊谷代表が謝罪
11月2日の会見は、不正アクセス問題が公表されてから初めての記者会見となりました。
熊谷代表は冒頭で、利用者の情報が流出し、悪意のある第三者によって利用者の資産が損なわれる事態を招いたことについて謝罪しました。
特に、2024年にグループ内のセキュリティ専門家からシステム上の課題を指摘されていたことを認め、「この指摘をサービスの運営において生かすことができませんでした」と説明しました。
一方、熊谷代表自身は、当時その指摘について報告を受けていなかったと説明しています。しかし、グループ全体の経営を担う立場として、問題を重く受け止める姿勢を示しました。
また、問題発覚後の自身のSNS投稿についても謝罪しました。被害者に関係する事柄に触れたことや、問題が続いている中で笑顔の写真を投稿したこと、GMOの陸上部に関する投稿をした利用者への不適切なコメントなどについて、被害者への配慮が欠けていたと認めています。
会見では涙を流しながら謝罪する場面もありましたが、被害者が求めているのは謝罪だけではなく、具体的な補償と再発防止策です。
役員報酬を3カ月間減額 FXの損失は全額補償へ
GMOは今回の問題を受け、熊谷代表の月額報酬を30%、12月支給分から3カ月間減額するなど、役員計4人の報酬を減額すると発表しました。
利用者への補償については、次のような方針を示しています。
・サービス利用者全員に一律5,000円の見舞金を支給する
・不正アクセスに基づく取引と認められたFXの損失は全額補償する
・情報が公開された利用者には、内容に応じて特別見舞金を支給する
・攻撃者の特定につながる情報提供を募る懸賞金制度を設ける
情報が公開された利用者への特別見舞金は、公開された情報1件につき上限300万円とされています。
また、攻撃者に対しては、要求された身代金を支払わない方針を明確にしています。身代金を支払っても、情報が削除されたり、不正利用が防止されたりする保証はないためです。
利用者やSNSでは厳しい反応が相次ぐ
今回の会見に対し、利用者からは謝罪の言葉よりも、補償の実行や経営責任を求める声が上がっています。
約600万円の被害を受けた神奈川県の会社員男性は、生活費にも困る人がいるとして、早急な補償を求めました。「謝罪してもなかなか響くものはない」と話しており、被害者にとっては、会見での謝罪よりも実際に損失が補われるかどうかが重要になっています。
また、FXの不正取引被害には遭わなかったものの、サービスを利用していた男性からも批判が出ています。安全性への不安からバックアップ用の記憶装置を購入するなど、本来必要のなかった出費が発生したといいます。
さらに、2024年の時点で社内の専門家から問題を指摘されていたことについて、なぜ対策が放置されたのかと疑問を呈しました。「会見で泣くくらいなら、修正する指示を早々に出せばよかったのではないか」との意見も出ています。
役員報酬の減額についても、利用者の不安や被害の大きさに比べて軽すぎるとの受け止めがありました。
SNS上でも、謝罪の姿勢そのものより、問題を把握してからの対応や経営陣の責任を問う意見が目立ちました。ITmedia NEWSによると、会見で熊谷代表が繰り返した「命の砂時計」という表現がXのトレンドに入った一方、AI技術の将来に関する発言などには、会見の内容と脈絡がないといった反応も出ていました。
問われるのは謝罪よりも再発防止と経営責任
今回の問題で特に深刻なのは、外部から高度なサイバー攻撃を受けたという事実だけではありません。グループ内にセキュリティの専門家が存在し、システム上の課題を指摘していたにもかかわらず、十分な対策につながらなかった点です。
サイバー攻撃を完全に防ぐことは難しく、どれだけ対策を講じても被害が発生する可能性はあります。しかし、専門家から指摘を受けていた問題への対応が不十分だったのであれば、単に攻撃者の手口が巧妙だったという説明だけでは納得を得ることは難しいでしょう。
また、FX口座の不正取引による損失だけでなく、個人情報の流出による二次被害への不安も残っています。見舞金や損失補償の方針を発表しただけで問題が解決するわけではありません。
今後は、補償がどれだけ迅速に実行されるのか、流出した情報による被害をどこまで防げるのか、そして同じ問題を繰り返さないためにどのような対策を講じるのかが問われます。
利用者が求めているのは、涙を流す謝罪ではなく、安心してサービスを利用できる環境を取り戻すための具体的な行動ではないでしょうか。