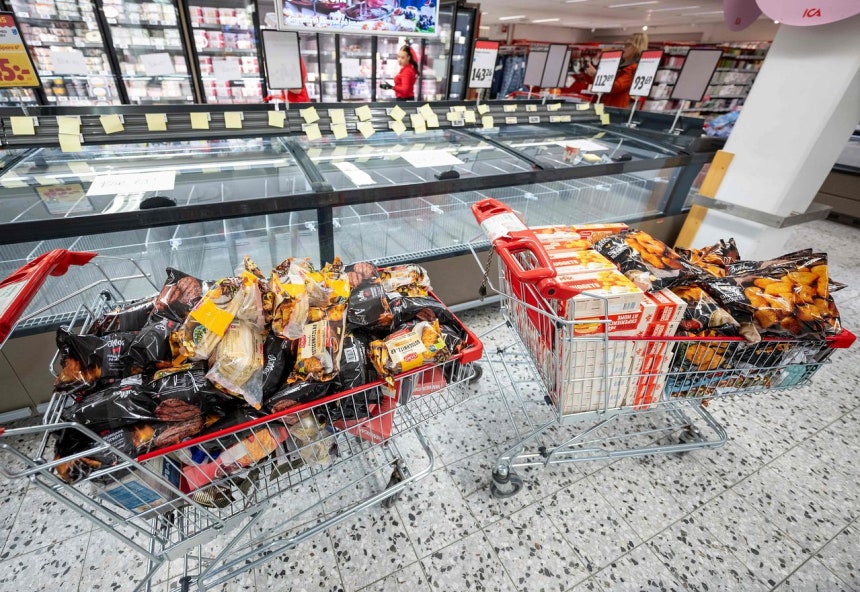
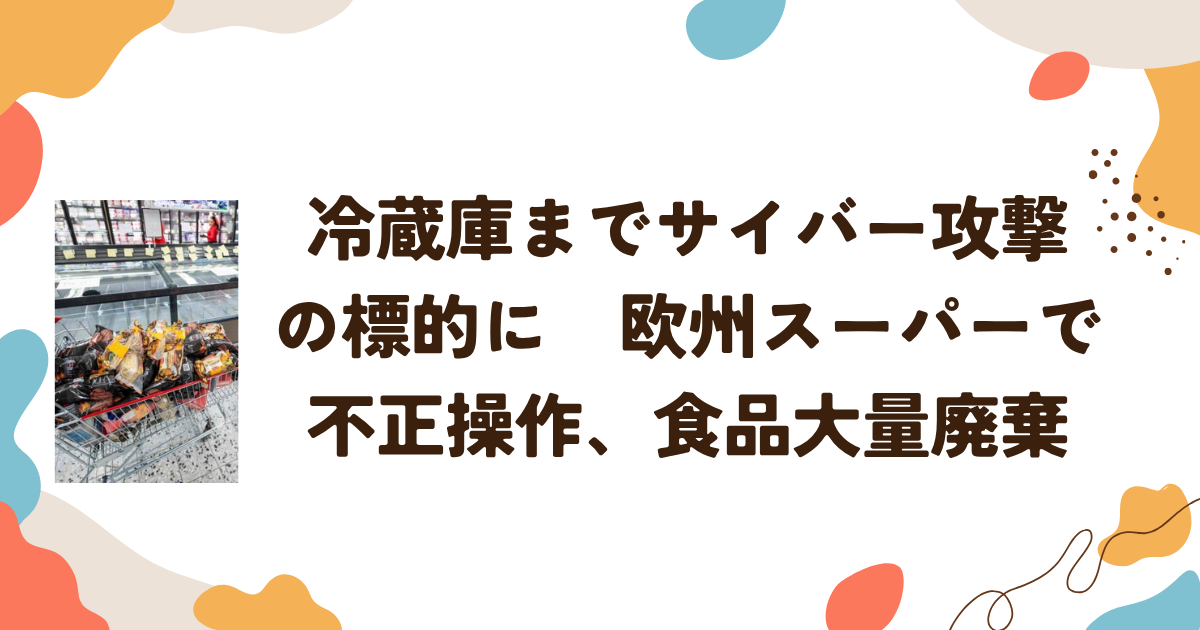
2026年11月、欧州各国のスーパーマーケットで、冷蔵庫や冷凍庫の温度を遠隔操作されるサイバー攻撃が発生しました。攻撃を受けた設備では、冷却機能が正常に働かなくなり、庫内温度が最高50度まで上昇したケースも確認されています。食品が傷み、大量廃棄を余儀なくされた店舗もあり、被害は複数の国に広がっています。
今回注目されているのは、攻撃対象が顧客の個人情報や金融機関のシステムではなく、スーパーの食品を保管する冷蔵・冷凍設備だったことです。インターネットにつながる機器が増えるなか、身近な家電や社会を支える設備までサイバー攻撃の対象になっている実態が浮き彫りになりました。
欧州7カ国以上で冷蔵庫の温度が勝手に上昇
今回の攻撃は11月2日、スウェーデン、ベルギー、アイルランド、フィンランド、エストニア、オランダなどの欧州各国で確認されました。報道によって対象国の集計には違いがありますが、ポルトガルやイタリアなどでも被害が報告されており、少なくとも7カ国以上に広がっています。
スウェーデンでは大手スーパーのICAやコープの一部店舗、ベルギーではカルフールなどの店舗が被害を受けました。冷凍設備の温度が50度まで上昇した店舗もあり、商品を販売できなくなったため、食品を廃棄する事態となっています。
攻撃は店舗の営業時間外に行われたとみられています。冷蔵・冷凍設備を制御するシステムに不正にアクセスし、温度設定を変更するという手口です。従業員が異常に気付いたときには、すでに食品が傷んでいたケースもありました。
実は、今回の攻撃より約3週間前の10月11~12日にも、フランスで同様の事件が発生しています。複数の大手小売チェーンの数百店舗が被害を受け、冷凍庫などの温度が上昇しました。今回の事件は、同じような攻撃が欧州各地に広がったものとして警戒されています。Reuters+2
なぜ冷蔵庫がハッキングされるのか
今回の事件を理解するうえで重要なのが、IoT(Internet of Things)という仕組みです。IoTとは、テレビや冷蔵庫、エアコン、監視カメラ、自動車など、従来はインターネットに接続する必要がなかった機器をネットワークにつなぎ、遠隔操作や情報の管理を可能にする技術です。
スーパーの大型冷蔵庫や冷凍庫も、温度管理を効率化するためにネットワークに接続されています。管理者は離れた場所から庫内温度を確認したり、冷却装置の設定を変更したりできます。異常が発生した場合に通知を受け取れるなど、業務上のメリットもあります。
しかし、インターネットにつながっているということは、適切なセキュリティー対策がなければ、外部から不正アクセスされる危険性もあるということです。
例えば、管理システムのソフトウェアに脆弱性(セキュリティー上の欠陥)が残っていたり、初期設定のパスワードが変更されていなかったりすると、攻撃者に侵入される可能性があります。今回の事件でも、冷蔵設備を管理するシステムへの不正アクセスが問題になっています。
つまり、冷蔵庫そのものを壊したわけではありません。冷蔵庫を制御するコンピューターシステムを乗っ取り、正常に動作しないように設定を変更したのです。
金銭目的ではないサイバー攻撃の可能性
一般的なサイバー犯罪では、企業のシステムに侵入して顧客情報やクレジットカード情報を盗んだり、データを暗号化して元に戻すための身代金を要求したりする手口が知られています。
しかし、今回の冷蔵庫ハッキングでは、現時点で犯行グループや攻撃の目的は特定されていません。金銭を要求する声明なども確認されておらず、単純な金銭目的とは異なる可能性があります。
欧州委員会のクリストフ・ハンセン農業・食料担当委員は、食品の供給網を混乱させ、消費者の信頼を損なう意図的な試みだとの見方を示しています。
食品の流通は、社会生活を維持するための重要なインフラです。スーパーの冷蔵設備が一斉に使えなくなれば、商品の廃棄だけでなく、物流や販売にも影響が広がります。
こうした攻撃は、直接お金を奪わなくても、企業に経済的な損失を与え、社会に不安を広げることができます。国家が関与するサイバー攻撃や、社会的な混乱を目的とした破壊工作の可能性も指摘されていますが、現段階では断定できません。
アンソロピックが警告する「AIワーム」とは
今回の事件と関連して注目されているのが、AI開発企業アンソロピックが2026年10月に公表した報告書です。同社は、AI技術の進歩によって、IoT機器に感染して自らを複製する「AIワーム」が登場する可能性を警告しています。
ワームとは、コンピューターに侵入した後、ほかの機器にも自ら感染を広げていくタイプのマルウェア(悪意のあるプログラム)です。通常のウイルスと異なり、感染した機器を経由して次々と拡散する特徴があります。
AIワームで特に懸念されているのは、AIが機器の構造や環境を調べながら、侵入方法を見つけて感染を広げる可能性です。従来のマルウェアは、あらかじめ用意された攻撃方法に依存する部分が大きいのに対し、AIを利用すれば、機器ごとに異なる環境への対応を自動化できる可能性があります。
アンソロピックの研究では、小型のAIモデルをさまざまなIoT機器で動作させる実験が行われました。9種類のハードウェアのうち8種類でAIモデルの推論処理を実行できたと報告しています。同社は、スマート冷蔵庫やオーブン、ロボット掃除機などが感染先になる可能性を指摘しています。
さらに、感染した機器が別の機器に侵入して自らを複製するようになれば、中央のサーバーを停止するだけでは感染を止められない可能性があります。世界中に分散した機器が感染源になるため、被害の把握や封じ込めが難しくなるという懸念です。
ただし、ここで注意したいのは、今回の欧州の冷蔵庫ハッキングにAIワームが使われたと確認されたわけではないことです。現時点で報告されている攻撃は、既存の設備やシステムのセキュリティー上の問題を悪用したものとみられています。AIワームの話は、今後想定される別の脅威として区別する必要があります。
anthropic :AIモデルはデータセンターにアクセスすることなく自己複製できる可能性がある
家庭のIoT家電もサイバー攻撃の対象になる
今回の事件はスーパーの業務用設備が標的でしたが、家庭で使用するIoT家電も無関係ではありません。
例えば、スマートテレビ、ネットワークカメラ、ロボット掃除機、スマートスピーカーなどは、インターネットを通じて遠隔操作できる機器です。こうした機器にセキュリティー上の欠陥があれば、不正アクセスによって乗っ取られる可能性があります。
乗っ取られた機器は、勝手に操作されるだけでなく、ほかのコンピューターや機器を攻撃するための踏み台として悪用されることもあります。所有者が気付かないうちに、サイバー攻撃に加担する状態になってしまうわけです。
家庭でできる対策としては、次のようなものがあります。
- Wi-FiルーターやIoT家電のファームウェアを最新の状態に保つ
- 初期設定のパスワードを変更し、推測されにくいものを設定する
- 使用していない遠隔操作機能や外部アクセス機能を無効にする
- サポートが終了した古い機器は買い替えを検討する
- Wi-Fiルーターの管理画面や接続機器を定期的に確認する
特に、購入したままの初期設定で長期間使用している機器には注意が必要です。
サイバー攻撃は社会インフラ全体に広がっている
これまでサイバー攻撃というと、企業の顧客情報や金融機関の口座情報を盗む事件をイメージする人が多かったのではないでしょうか。しかし、今回の事件が示しているのは、インターネットにつながる機器であれば、必ずしもパソコンやスマートフォンでなくても攻撃対象になるということです。
冷蔵庫の温度を変更するだけでも、スーパーの商品を大量に廃棄させることができます。同じように、物流、電力、交通、水道などの設備が攻撃を受ければ、日常生活に直接的な影響が及ぶ可能性があります。
IoTによって生活や仕事が便利になる一方、ネットワークに接続する機器が増えるほど、守らなければならない範囲も広がります。今後は、企業や行政だけでなく、家庭でもインターネットにつながる機器のセキュリティーを意識する必要がありそうです。
今回の欧州の事件は、サイバー攻撃が情報を盗むだけでなく、現実の社会活動や商品の供給にまで影響を及ぼすことを示す事例となりました。