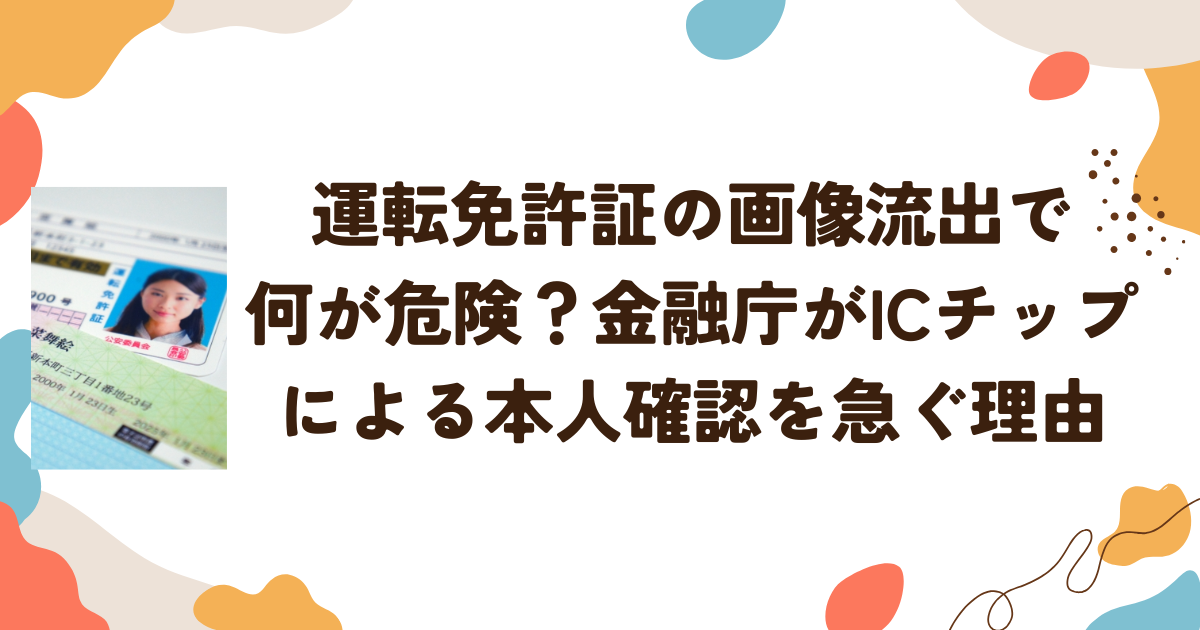
インターネット上のサービスに登録する際、運転免許証をスマートフォンで撮影し、画像を送信して本人確認を行った経験がある人も多いのではないでしょうか。しかし、企業が保管する本人確認書類の画像がサイバー攻撃によって流出すれば、犯罪に悪用される危険性があります。
2026年9月、カーシェアリングサービス「タイムズカー」で大規模な個人情報漏えいが発生し、運転免許証画像などの本人確認書類も流出したことが明らかになりました。こうした事態を受け、金融庁は10月9日、金融機関などに対し、画像を送信する方式からICチップ情報を読み取る方式へ、早期に移行するよう要請しました。
なぜ免許証の画像が流出すると危険なのでしょうか。今回の情報漏えいの概要と、本人確認の仕組みが変わる背景、私たちが注意すべき点を整理します。
タイムズカーで約660万件の会員情報が漏えい
カーシェアリングサービス「タイムズカー」を運営するタイムズモビリティは、2026年9月25日、同社のWebシステムに対する外部からの不正アクセスを検知しました。その後の調査で、第三者によって会員情報が取得されたことが確認されています。
9月28日に公表された調査結果では、漏えいしたアカウントは約660万件に上りました。対象には現在の会員だけでなく、退会済みの利用者や、入会手続きが完了していない人、法人向けサービスの会員なども含まれています。
漏えいした情報は対象者によって異なりますが、氏名、住所、生年月日、電話番号、メールアドレス、運転免許情報、パスワードなどが含まれます。さらに、9月29日の発表では、運転免許証画像などの本人確認書類が漏えいしたアカウントは約160万件と判明しました。
本人確認書類には、運転免許証のほか、対象者によっては現住所の確認書類や学生証、家族関係を確認する書類なども含まれています。
一方、同社はクレジットカード情報については漏えいしていないと説明しています。また、パスワードは復元できない形式で保管されており、現時点では本件に起因する個人情報の不正利用も確認されていないとしています。ただし、不正利用が確認されていないことと、今後も悪用される危険性がないことは同じではありません。
運転免許証の画像が流出すると何が危険なのか
運転免許証には、氏名、住所、生年月日、顔写真、免許証番号など、本人を特定するための重要な情報が記載されています。これらの情報が流出すると、別のサービスへの不正な申し込みや、本人になりすました詐欺などに利用されるおそれがあります。
1.本人になりすましてサービスを申し込まれる
金融機関やオンラインサービスでは、口座開設や各種契約の際に本人確認が行われます。免許証の画像や個人情報が第三者の手に渡ると、それらを悪用して本人になりすまそうとする犯罪者が現れる可能性があります。
ただし、免許証の画像だけで必ず口座開設や契約ができるわけではありません。サービスごとに追加の本人確認や認証が設けられているため、実際に悪用できるかどうかは仕組みによって異なります。
2.別の情報と組み合わせて詐欺に利用される
住所や生年月日、電話番号、メールアドレスなどが一緒に流出すると、犯罪者が本人に関する情報をより詳しく把握できるようになります。
例えば、実在する企業や金融機関を装い、「本人確認が必要です」「不正利用を確認しました」などと連絡し、偽サイトへ誘導する手口が考えられます。個人情報を具体的に示された連絡は本物だと思い込みやすいため、注意が必要です。
警察庁も、フィッシング詐欺では氏名や住所だけでなく、運転免許証などの画像情報が入力・取得の対象になると注意を呼びかけています。
3.信用情報や金融取引に関する被害につながる可能性
本人確認書類が悪用されると、第三者が本人名義でクレジットカードやローンなどを申し込もうとする危険性もあります。ただし、免許証画像が流出したからといって、直ちに借金を負わされたり、信用情報に問題が生じたりするわけではありません。
今回の情報漏えいを受け、信用情報機関のCICや日本信用情報機構(JICC)では、本人申告や信用情報の開示に関する手続きが集中したと報じられています。身に覚えのない契約や申し込みがないか心配な場合は、信用情報機関の公式サイトで利用できる手続きを確認することも選択肢です。
金融庁がICチップによる本人確認を急ぐ理由
金融庁は2026年10月9日、金融機関などに対し、オンラインでの本人確認方法を見直すよう要請しました。背景には、インターネット上の顧客向けサービスや業務システムへの不正アクセスが相次ぎ、運転免許証などの本人確認書類の画像が漏えいする事案が発生していることがあります。
従来の方法では、利用者が本人確認書類を撮影し、その画像を事業者に送信することで本人確認を行うケースがありました。しかし、画像データはシステムへの不正アクセスなどによって流出するおそれがあります。また、画像を加工したり、偽造した書類を用意したりすることで、本人になりすまそうとする犯罪も問題になっています。
そこで重視されているのが、本人確認書類に搭載されたICチップの情報を読み取る方法です。ICチップには、書類の種類に応じて本人確認に利用できる情報が記録されています。画像だけを確認する方法に比べ、偽造・改ざんされた書類によるなりすましを防ぎやすくなることが期待されています。
ただし、ICチップを読み取れば、あらゆる不正を防げるわけではありません。読み取り後の情報の照合や、本人の操作を確認する仕組み、サービスを提供する企業側のセキュリティ対策も重要です。

2027年4月から本人確認の方法が変わる
犯罪収益移転防止法施行規則の改正により、金融機関などが非対面で本人確認を行う際、本人確認書類の画像を送信してもらう従来の方法は、2027年4月1日から廃止される予定です。原則として、ICチップ情報の読み取りを利用する方式へ移行します。
金融庁は今回、制度の施行日を待たず、できるだけ早く対応するよう金融機関などに求めました。移行までの間についても、送信された本人確認書類や本人の顔写真に不自然な点がないか、確認を徹底するよう要請しています。
また、今回の要請は本人確認の方法だけに限られません。金融機関などには、委託先を含むセキュリティ上のリスク管理や、不正アクセス・情報漏えいが起きた場合の対応体制についても点検することが求められています。
これは、利用者が提出する本人確認書類の取り扱いだけでなく、企業が保有する個人情報そのものを守る対策も欠かせないためです。
免許証画像の流出が心配な場合にできる対策
タイムズカーの情報漏えいについては、同社が対象者への個別連絡などを進めています。利用者は公式サイトで最新の発表を確認し、自分の情報が対象になっているか、案内が届いているかを確認することが重要です。
特に注意したいのが、企業を装ったメールやSMS、電話です。情報漏えいのニュースに便乗して、「情報流出の確認」「アカウントの保護」「補償の手続き」などを名目に、偽サイトへ誘導する連絡が届く可能性があります。メールやSMSに記載されたリンクを安易に開かず、公式サイトや公式アプリから確認するようにしましょう。
また、身に覚えのない契約やクレジットカードの申し込みがないか、金融機関から不審な連絡が届いていないかにも注意してください。実際に不正利用の疑いがある場合は、該当する金融機関やサービス事業者に速やかに相談しましょう。
なお、免許証の画像が流出したからといって、直ちに免許証の再交付が必要になるとは限りません。免許証の再交付については、住所や免許証番号などの情報が漏えいしたことだけで一律に決まるものではないため、必要に応じて警察や運転免許センターに相談することが大切です。
まとめ
タイムズカーで発生した大規模な情報漏えいでは、約660万件の会員情報に加え、約160万件のアカウントで運転免許証画像などの本人確認書類の漏えいが確認されました。こうした情報は、なりすましやフィッシング詐欺などに悪用されるおそれがあるため、流出後の対応だけでなく、そもそも情報を漏えいさせない仕組みが重要です。
金融庁がICチップによる本人確認への早期移行を求めたのは、画像を使った本人確認に伴う偽造・なりすましのリスクを減らすためです。しかし、ICチップへの移行だけで情報漏えいそのものを防げるわけではありません。企業側のサイバーセキュリティ対策と、利用者自身の不審な連絡への警戒を組み合わせることが、被害を防ぐうえで欠かせません。