国内の企業や自治体で不正アクセスによる個人情報漏えいが相次いでいます。2026年は9月末時点ですでに600件を超え、前年1年間の593件を上回りました。焼肉きんぐでは約1079万件、タイムズカーでは約660万件の情報が第三者に取得されるなど、被害規模も非常に大きくなっています。
単なる「件数の増加」だけではなく、運転免許証などの本人確認書類や口座番号など、悪用された場合に二次被害につながりやすい情報まで対象になるケースが目立ちます。さらに、委託先のシステムが攻撃され、そこから顧客情報が流出するケースも相次いでおり、企業だけでなく利用者自身にも注意が求められています。
国内の不正アクセスは過去最多ペース
トレンドマイクロが企業や自治体などによる公表情報を集計したところ、2026年に公表された不正アクセスなどの被害は9月末時点で600件を超えました。2025年は593件だったため、9月までの時点ですでに前年1年間を上回っています。
同じ方法で集計を始めた2024年は644件で、年間では過去最多でした。2026年は残り3カ月を残して600件を超えていることから、年間件数が2024年を上回る可能性もあります。
最近の特徴は、一つの企業で大量の情報が漏えいする事例が増えていることです。特に会員情報を大量に保有するアプリやWebサービスが狙われると、一度の不正アクセスで数十万人から1000万人規模の情報が影響を受ける可能性があります。
最近相次いでいる主な個人情報漏えい
2026年9月から10月にかけて公表された主な事例をまとめると、被害の大きさと情報の種類が見えてきます。
| 企業・サービス | 公表時期 | 漏えい・流出の可能性がある規模 | 主な情報 |
|---|---|---|---|
| 焼肉きんぐ公式アプリ | 10月5日 | 約1,078万9,000件 | 会員番号、氏名、メールアドレス、電話番号 |
| タイムズカー | 9月29日 | 約660万件 | 会員情報、約160万件には運転免許証画像など |
| ミスターマックス | 10月6日 | 最大173万5,154人 | 氏名、メールアドレス、電話番号など |
| GMO「infoQ」 | 10月5日 | 最大約94万8,000件 | 氏名、住所、電話番号、メールアドレスなど |
| 旭化成セラピューティクス | 10月6日 | 最大約55万8,700件 | 医療従事者などの個人情報 |
| シチズン時計 | 10月6日 | 約10万人 | 氏名、住所、電話番号、メールアドレスなど(お問い合わせ内容欄に銀行口座情報やクレジットカード情報等を記載されていた場合には、当該情報についても漏えいした可能性) |
| 大和証券 | 10月5日 | 約11万人、情報は約22万件 | 氏名、メールアドレス、口座番号など |
| セイコーマート | 9~10月 | 約57万アカウント | 氏名、住所、電話番号、メールアドレスなど |
| ムラウチドットコム | 9月 | 約771万6,811件 | 氏名、住所、電話番号、メールアドレスなど |
| Gyazo | 9月 | ユーザーデータ約2,362万件など | メールアドレス、認証関連情報、画像メタデータなど |
焼肉きんぐを運営する物語コーポレーションでは、公式アプリの会員管理システムへの不正アクセスが確認され、登録数約1080万8784件のうち、1078万8963件で情報漏えいが確認されました。一方、パスワードや生年月日、クレジットカード情報などは対象外とされています。
タイムズカーでは約660万件のアカウント情報が第三者に取得され、そのうち約160万件について運転免許証画像や住所確認書類などの本人確認書類情報が漏えいしたことが確認されています。本人確認書類の画像が含まれる点は、氏名やメールアドレスだけの漏えいとは危険性が大きく異なります。
10月に入ってからも被害は続いています。ミスターマックスでは最大173万5154人分の氏名、メールアドレス、電話番号などが流出した可能性があり、GMOリサーチ&AIの「infoQ」では最大約94万8498件の個人情報が漏えいした可能性が判明しました。infoQではポイントがAmazonギフトコードへ不正交換されました。
旭化成セラピューティクスでは、医療関係者向けサイトへのサイバー攻撃によって最大約55万8700件の個人情報が流出した可能性があります。シチズン時計でも、問い合わせ受付業務を委託していた事業者のサーバーへの不正アクセスによって、約10万人分の情報が漏えいした可能性が公表されています。
委託先が攻撃されるケースにも注意
今回の一連の事例で特に注意したいのが、企業本体のシステムではなく、業務を委託している外部事業者が攻撃されるケースです。
大和証券では、問い合わせ管理などに利用していたサービスの提供会社、スカラコミュニケーションズのサーバーが不正アクセスを受けました。大和証券の自社システムへの不正アクセスは確認されていませんが、約11万人分の氏名、メールアドレス、口座番号などが漏えいした可能性があり、個人を特定できない情報なども含めると約22万件に上ります。
シチズン時計のケースも同様で、同社自身のシステムではなく問い合わせ受付業務の委託先が不正アクセスを受けました。企業にとっては、自社のセキュリティーだけを強化すれば十分という時代ではなく、業務委託先やクラウドサービスを含めたサプライチェーン全体の安全管理が重要になっています。
AIによってサイバー攻撃はさらに高速化する可能性
今回の被害増加をすべてAIが原因だと考えるのは適切ではありません。個々の事案について、AIが攻撃に使われたと確認されているわけではないためです。
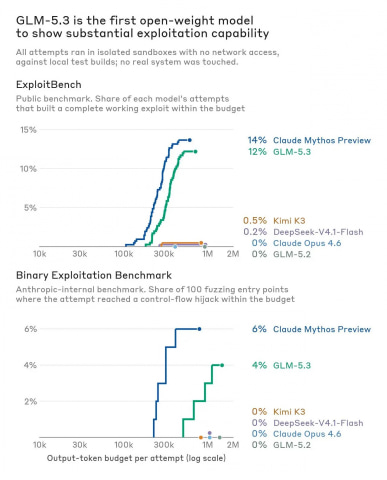
一方で、AIがサイバー攻撃を効率化する可能性については、専門家やAI開発企業から警告が出ています。Anthropicは9月、Z.aiが開発した「GLM-5.3」について、Claude Mythos Previewと同様に、エンドツーエンドの高度なサイバー攻撃を自律的に構築できる強い能力があるとの分析を公表しました。
これまで攻撃者が人間の手作業で行っていた脆弱性の探索や攻撃対象の選定などがAIによって効率化されれば、攻撃のスピードが上がる可能性があります。実際、最近の被害増加についてもAIの悪用が懸念されていますが、現在公表されている個別事件とAI利用との因果関係は慎重に判断する必要があります。

漏えいした個人情報は二次被害に利用される恐れ
個人情報漏えいで本当に注意したいのは、情報が流出した時点だけではありません。氏名や住所、電話番号、メールアドレスなどが組み合わされることで、後から詐欺やフィッシングに利用される可能性があります。
例えば「不正アクセスが確認されました」「パスワードを変更してください」「本人確認が必要です」といったメールやSMSが届いた場合、実際のサービス名や自分の氏名などが記載されていると、本物だと信じてしまう可能性があります。
特に大和証券では、漏えいした可能性のある情報だけでは証券口座へのアクセスや取引はできないとされていますが、漏えい情報を利用して大和証券を装った電話やメールによる詐欺が行われる可能性があるとして注意を呼びかけています。
個人が今からできる対策
利用者側でできる対策として重要なのは、まずパスワードを使い回さないことです。一つのサービスからメールアドレスとパスワードが漏れた場合、同じ組み合わせを別のサービスでも使用していると、被害が連鎖する可能性があります。
可能なサービスでは多要素認証を設定し、不審なメールやSMSに記載されたリンクからログインしないことも重要です。サービスからの通知を確認するときは、メールのリンクではなく、公式アプリや自分で入力した公式サイトからアクセスする方が安全です。
また、情報漏えいが発表されたサービスを利用している場合は、企業から届く正式な案内を確認し、必要に応じてパスワード変更などを行う必要があります。特に運転免許証などの本人確認書類が流出した可能性がある場合は、今後届く不審な連絡に一層注意することが大切です。
国内で公表される不正アクセス被害は、すでに前年を上回る水準に達しています。企業側のセキュリティー対策が重要なのはもちろんですが、個人情報がさまざまなサービスに登録されている現在、利用者自身も「情報は漏れる可能性がある」という前提で、パスワード管理や多要素認証、不審な連絡への警戒を徹底する必要があります。